 Чаты
Чем отличается ассиметричное от симметричного шифрования в корпоративных мессенджерах и почему в DION пошли по второму пути.
Последствия утечки корпоративной информации для компании могут оказаться чувствительными, вплоть до прекращения деятельности. Например, с июня 2025 года за повторную утечку персональных данных юрлицам придется заплатить от 25 до 500 млн рублей или от 1 до 3% годовой выручки. И такие риски продолжают увеличиваться. В 2024 году Роскомнадзор зафиксировал утечку 710 млн записей о россиянах, в то время как годом ранее в сеть попали только порядка 300 млн записей.
При этом всё больше в бизнес-среде заметен тренд на мобильность сотрудников и, следовательно, разрешение использовать собственные устройства для рабочих целей вместо предоставленных компанией. Такой подход ещё называют BYOD (Bring your own device). Согласно отчету Mordor Intelligence, ежегодный прирост рынка BYOD составляет почти 16%, а к 2029 году его размер составит около $240 млрд.
Тренд на BYOD увеличивает вероятность утечек как количественно (плюс одно устройство с доступом к корпоративной информации), так и качественно (на свой смартфон человек может установить любое приложение, в отличие от корпоративного гаджета). Компании в такой ситуации стараются перестраховаться везде, где только возможно, поэтому предъявляют к корпоративным мессенджерам повышенные запросы в части безопасности и противодействия утечкам.
Три угрозы для корпоративных данных
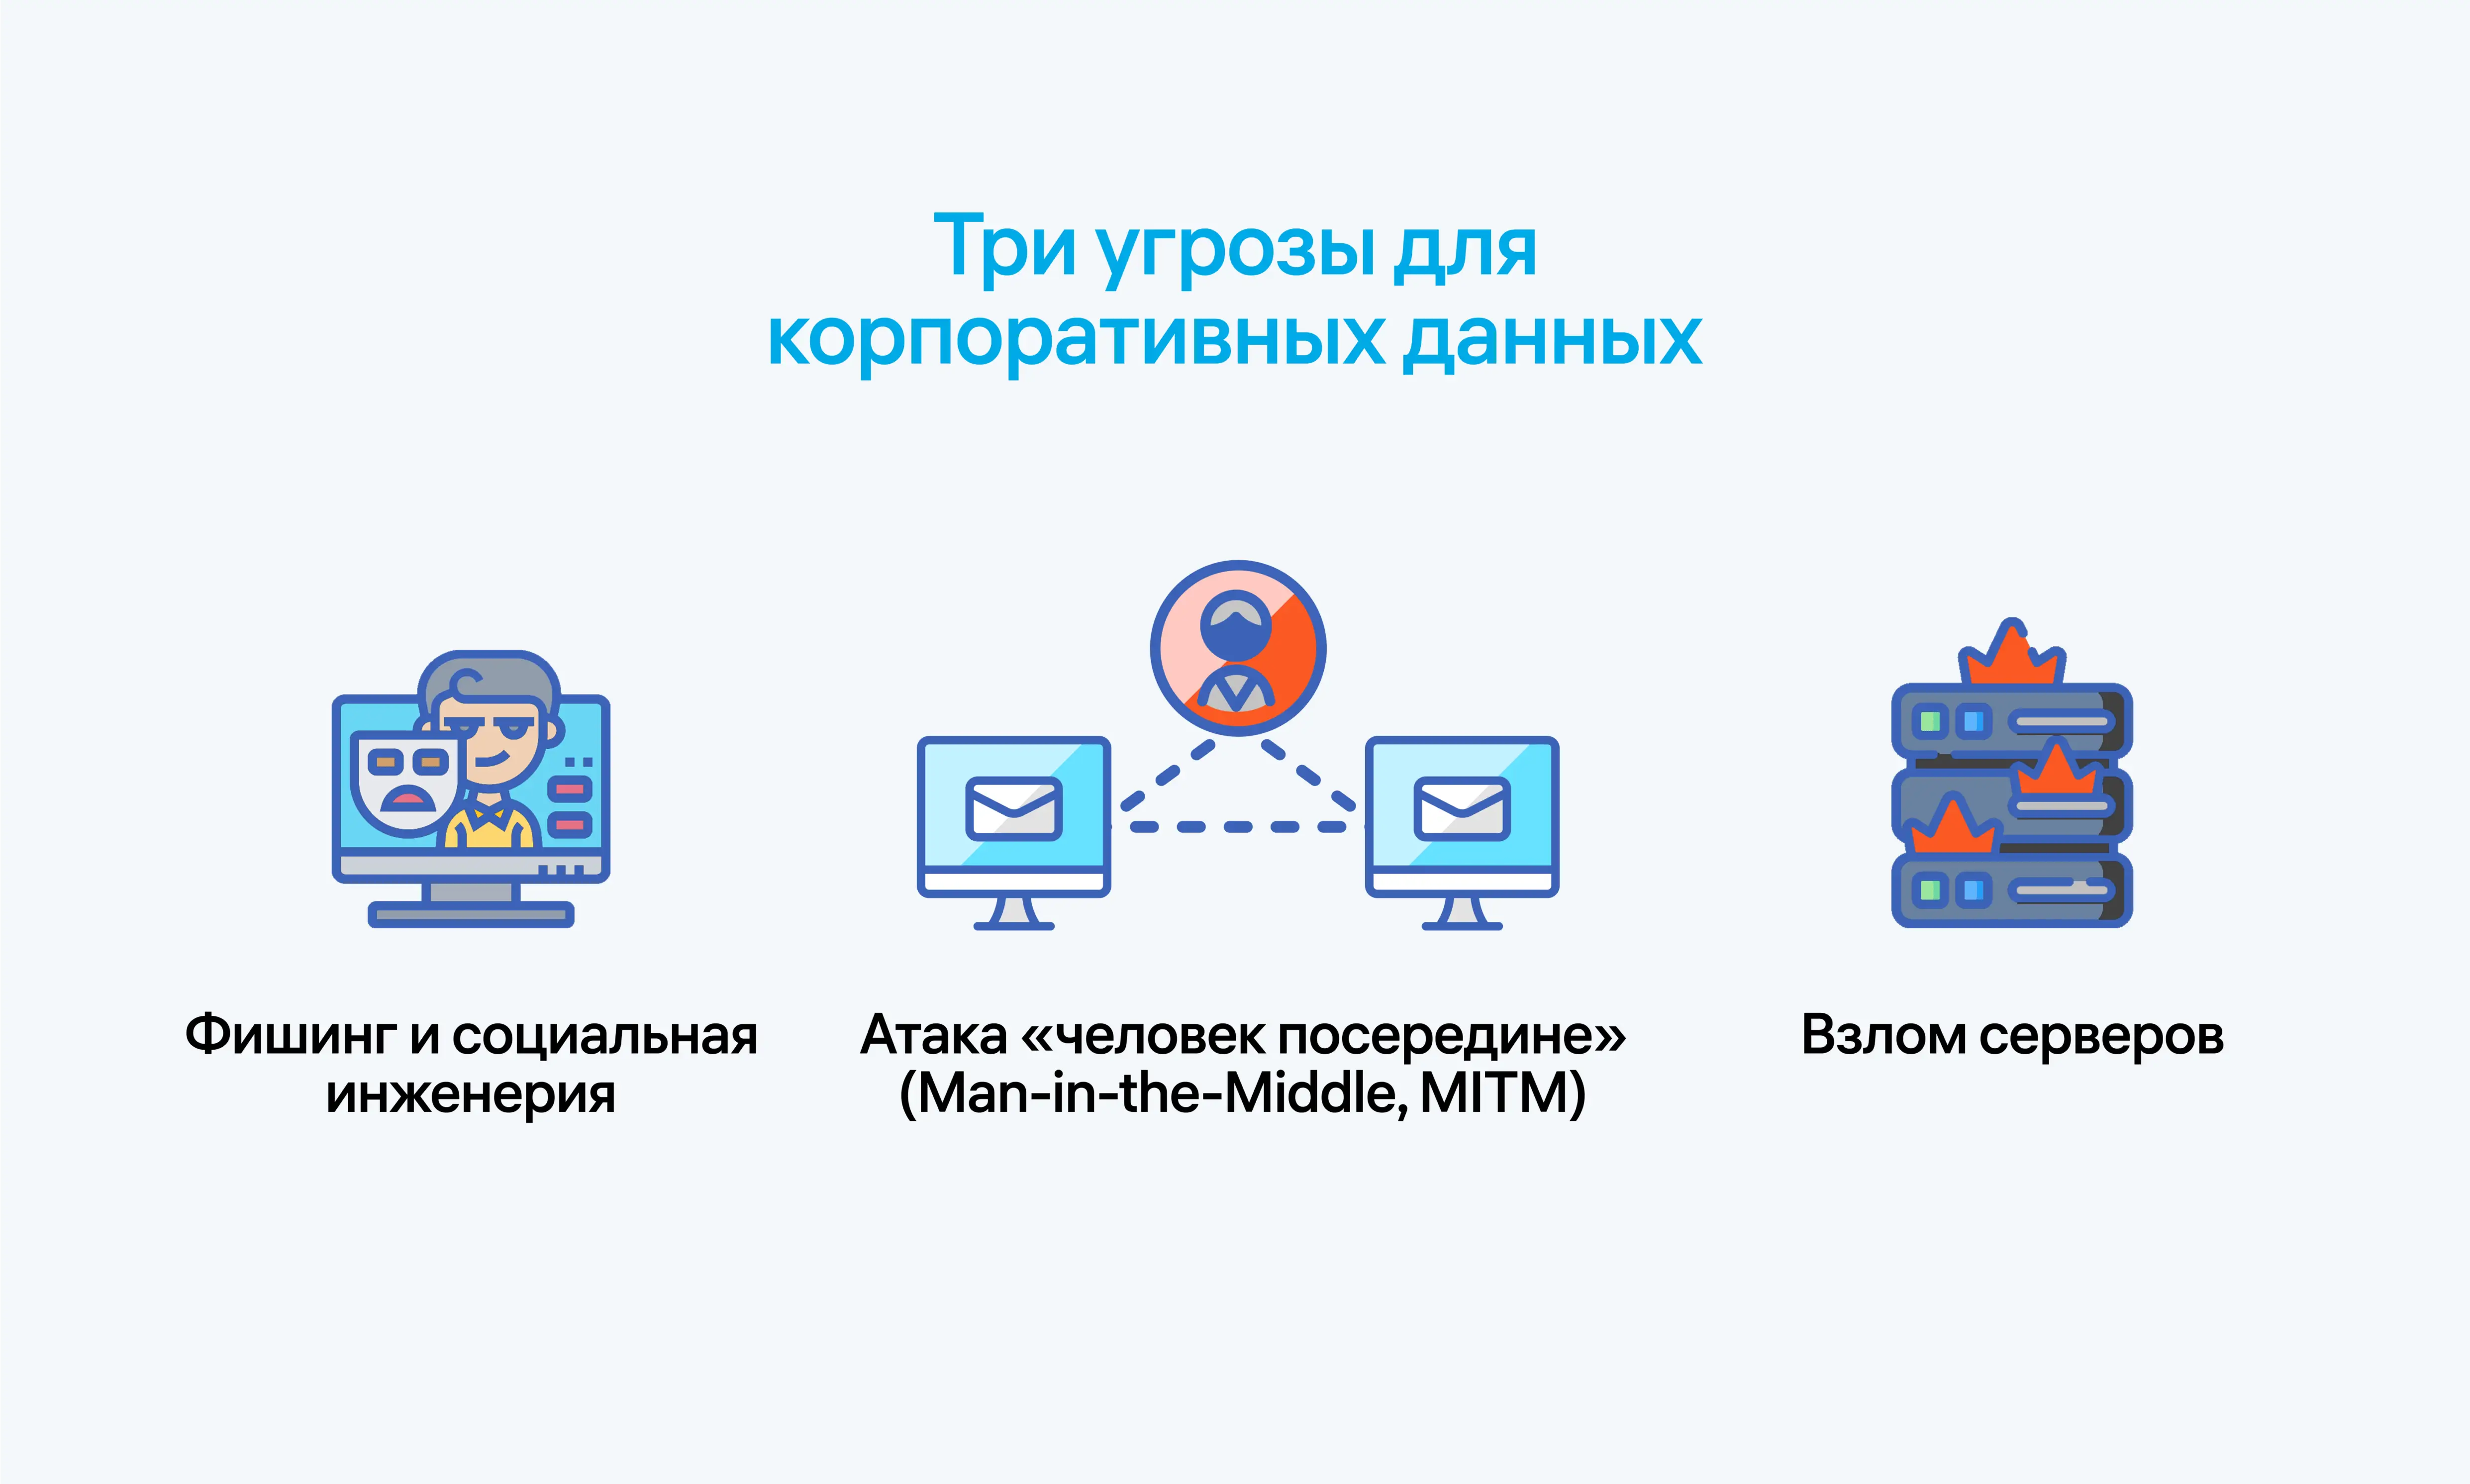
Сделаем шаг назад и приведем три главных способа получить чувствительные данные компании злоумышленниками:
- Атака «человек посередине» (Man-in-the-Middle, MITM) — тип кибернападения, при котором злоумышленник перехватывает и изменяет передаваемые между участниками данные без их ведома. Такой тип атак часто реализуется через уязвимости в сетевой инфраструктуре и недостаточную защиту соединений. Например, через зараженную точку доступа Wi-Fi или компрометацию DNS.
- Фишинг и социальная инженерия используют человеческий фактор — самую уязвимую часть системы безопасности. Атаки могут проводиться через электронную почту, мессенджеры, телефонные звонки или поддельные корпоративные порталы. Злоумышленник отправляет сообщение, имитирующее официальное письмо от партнера или внутренней ИТ-службы. В тексте содержится ссылка на фальшивый сайт, где жертву просят ввести логин, пароль или код из смс, после чего у злоумышленника появляется доступ к корпоративным системам.
- Взлом серверов через уязвимости в программном обеспечении, слабые пароли или недостаточную сегментацию сети. Компрометация серверов может привести к масштабным утечкам данных, потере контроля над корпоративной инфраструктурой и серьезным репутационным потерям, так как после получения доступа хакер может скопировать базы данных, похитить ключи шифрования или внедрить бэкдор. Последнее означает, что злоумышленник получит возможность зайти в систему без аутентификации.
В этой статье отдельно остановимся на методах защиты информации в чатах, позволяющих снизить риски утечки информации при применении атаки «человек посередине». Это наиболее актуальный момент в рамках тренда на использование BYOD-устройств.
Симметричное или асимметричное шифрование: что лучше
Шифрование данных в чатах применяется, чтобы пользователи могли безопасно хранить данные и передавать их друг другу, поскольку в процессе передачи сообщение может пройти через много узлов и быть где-то перехвачено. Современные мессенджеры используют два основных подхода к шифрованию для обеспечения безопасности данных.
Асимметричное шифрование
использует пару ключей: открытый для шифрования и закрытый для расшифровки. Это позволяет безопасно передавать открытый ключ по незащищенным каналам.
Некоторые мессенджеры используют асимметричные алгоритмы для реализации сквозного шифрования (End-to-End Encryption, E2EE). Это наиболее надежный подход для участников чата в мессенджерах. При его использовании сообщения шифруются на устройстве отправителя и расшифровываются только на устройстве получателя, а серверы мессенджера не имеют доступа к содержанию сообщений.
Вот четыре особенности сквозного шифрования:
- Гарантирует конфиденциальность: только участники разговора имеют доступ к содержанию сообщений.
- Защищает от атак «человека посередине».
- Обеспечивает целостность данных: любые попытки модификации сообщений будут обнаружены.
- Не защищает метаданные: дата, время и участники разговора остаются доступными.
Использование сквозного шифрования хоть и обеспечивает достаточно высокий уровень безопасности, но плохо подходит для большинства сценариев корпоративной переписки, так как не позволяет отображать информацию одновременно на нескольких устройствах пользователя, предоставлять возможность поиска по ней и выполнять проверку на утечку данных с помощью DLP-систем.
DLP (Data Loss Prevention) — это системы защиты от утечек данных. Они контролируют и предотвращают передачу конфиденциальной информации за пределы организации. В контексте шифрования DLP-системы играют важную роль в защите данных от утечек и несанкционированного доступа.
DLP не видит содержимое зашифрованных данных. Так как у неё нет закрытого ключа, сообщения для системы выглядят как случайный набор символов. Значит и свою функцию они реализовать не могут.
Симметричное шифрование использует один и тот же ключ для шифрования и расшифровки данных. Оно быстрее и эффективнее, но требует надежного способа передачи ключа между участниками общения.
Как правило, в мессенджерах используются алгоритмы симметричного шифрования: они требуют меньше вычислительных ресурсов и более быстры. Например, данные как для передачи между приложением мессенджера и сервером, так и для хранения в базах, могут шифроваться симметричным ключом по алгоритму AES-256 GCM, где:
- AES (Advanced Encryption Standard) — надежный алгоритм шифрования данных, который, например, принят в качестве стандарта правительством США);
- 256 — размер ключа (очень надежный, потому что 256 бит предполагает 2 в степени 256 вариантов);
- GCM — специальный режим работы, который не только шифрует данные, но и осуществляет контроль целостности передаваемых данных.
Для использования симметричных алгоритмов встает задача: как безопасно обеспечить одинаковыми ключами обоих участников информационного обмена. Для этих целей обычно используют протокол Диффи-Хеллмана. Дополнительно он усиливается методами односторонней или двусторонней аутентификации, потому что в чистом виде этот протокол уязвим для модификации данных в канале связи, в том числе для атаки «человек посередине».
В своей стратегии мы выбирали максимальную безопасность, но также рационально смотрели на процесс коммуникации между пользователями, чтобы он был не только защищенным, но и удобным. Симметричное шифрование быстрее, чем асимметричное. Также его можно использовать для мессенджеров на разных устройствах. Например, на собственном и корпоративном смартфонах, личном и рабочем компьютерах и так далее. Но и у него есть свои недостатки. Исходя из этих вводных и тренда на BYOD, для корпоративного мессенджера DION мы использовали микс двух видов шифрования, чтобы обеспечить как безопасность коммуникаций, так и гибкость инструмента для пользователей.
Применяемый в корпоративном мессенджере DION тип шифрования можно назвать гибридным: он сочетает асимметрию для обмена ключами и симметрию для передачи данных.
Как это работает:
- Происходит обмен асимметричными ключами по алгоритму E2EE, чтобы установить зашифрованную сессию.
- Генерируется случайный ключ (256 бит) и случайный IV (96 бит). IV (Initialization Vector или вектор инициализации) — это случайное значение, используемое в криптографии для увеличения безопасности шифрования. Используем ключ для симметричного шифрования.
- Шифруем текст — получаем зашифрованные данные и специальный код (тег), который проверяет, не изменились ли данные.
- Чтобы расшифровать, нужен тот же самый ключ и IV. Тогда текст можно вернуть обратно
Почему надежность корпоративного мессенджера лучше забавных стикеров в Telegram
Корпоративный мессенджер может не обладать всем привычным функционалом, который есть в WhatsApp или Telegram. Например, в нём нет такой библиотеки стикеров и GIF-изображений. Здесь дело в приоритетах: разработчики корпоративных решений в первую очередь сфокусированы на вопросах безопасности. Вот четыре главных отличия:
- В публичном мессенджере можно зарегистрироваться, если у тебя просто есть номер мобильного телефона. В закрытую сеть внутри корпорации попадают только заранее одобренные отделом информационной безопасности сотрудники. Вероятность присутствия случайных людей во внутренних чатах организации минимальна.
- В корпоративном мессенджере в случае увольнения сотрудник автоматически теряет доступ ко всем внутренним чатам и перепискам. В то же время личная учетная запись человека в Telegram остается с ним: он может просматривать свои старые переписки и, даже не специально, удалять сообщения, которые могли бы пригодиться другим сотрудникам. Также часто бывают случаи, когда в публичном мессенджере человека забывают удалить из корпоративного чата, и тот на протяжении нескольких лет после ухода из компании видит переписки бывших коллег.
- В публичных мессенджерах нельзя настроить работу DLP-системы, что повышает вероятность утечки данных.
- Корпоративные мессенджеры могут быть установлены во внутреннем контуре организации, что дает компании возможность самой отвечать за безопасность информации в чатах. В случае с публичными мессенджерами переписки хранятся на стороне вендора.
В DION есть возможность установки мессенджера в публичном облаке, на частном облаке и использования продукта в гибридном формате. Последний подходит для конференций и других крупных событий: самая чувствительная информация остается внутри компании, а пиковые нагрузки на инфраструктуру и многочисленные подключения отрабатываются за счет внешних мощностей вендора. Это позволяет хорошо экономить. Если же попробовать суммировать преимущества корпоративного мессенджера перед публичным, то все они так или иначе сводятся к двум составляющим: безопасности и контролю.


Попробуйте DION
Оставьте заявку, созвонимся в DION и сразу покажем, как всё работает
Или позвоните нам:
8-800-600-83-57
8-800-600-83-57
Презентация продукта для руководства вашей компанииСкачать PDF
Юридическое лицо
Физическое лицо
Презентация продукта для руководства вашей компанииСкачать PDF
Попробуйте DION
Оставьте заявку, созвонимся в DION и сразу покажем, как всё работает
Или позвоните нам:
8-800-600-83-57
8-800-600-83-57
Презентация продукта для руководства вашей компанииСкачать PDF
Юридическое лицо
Физическое лицо
Презентация продукта для руководства вашей компанииСкачать PDF